Unverwaltete Drittanbieter-Skripte: Ein blinder Fleck in der Sicherheit
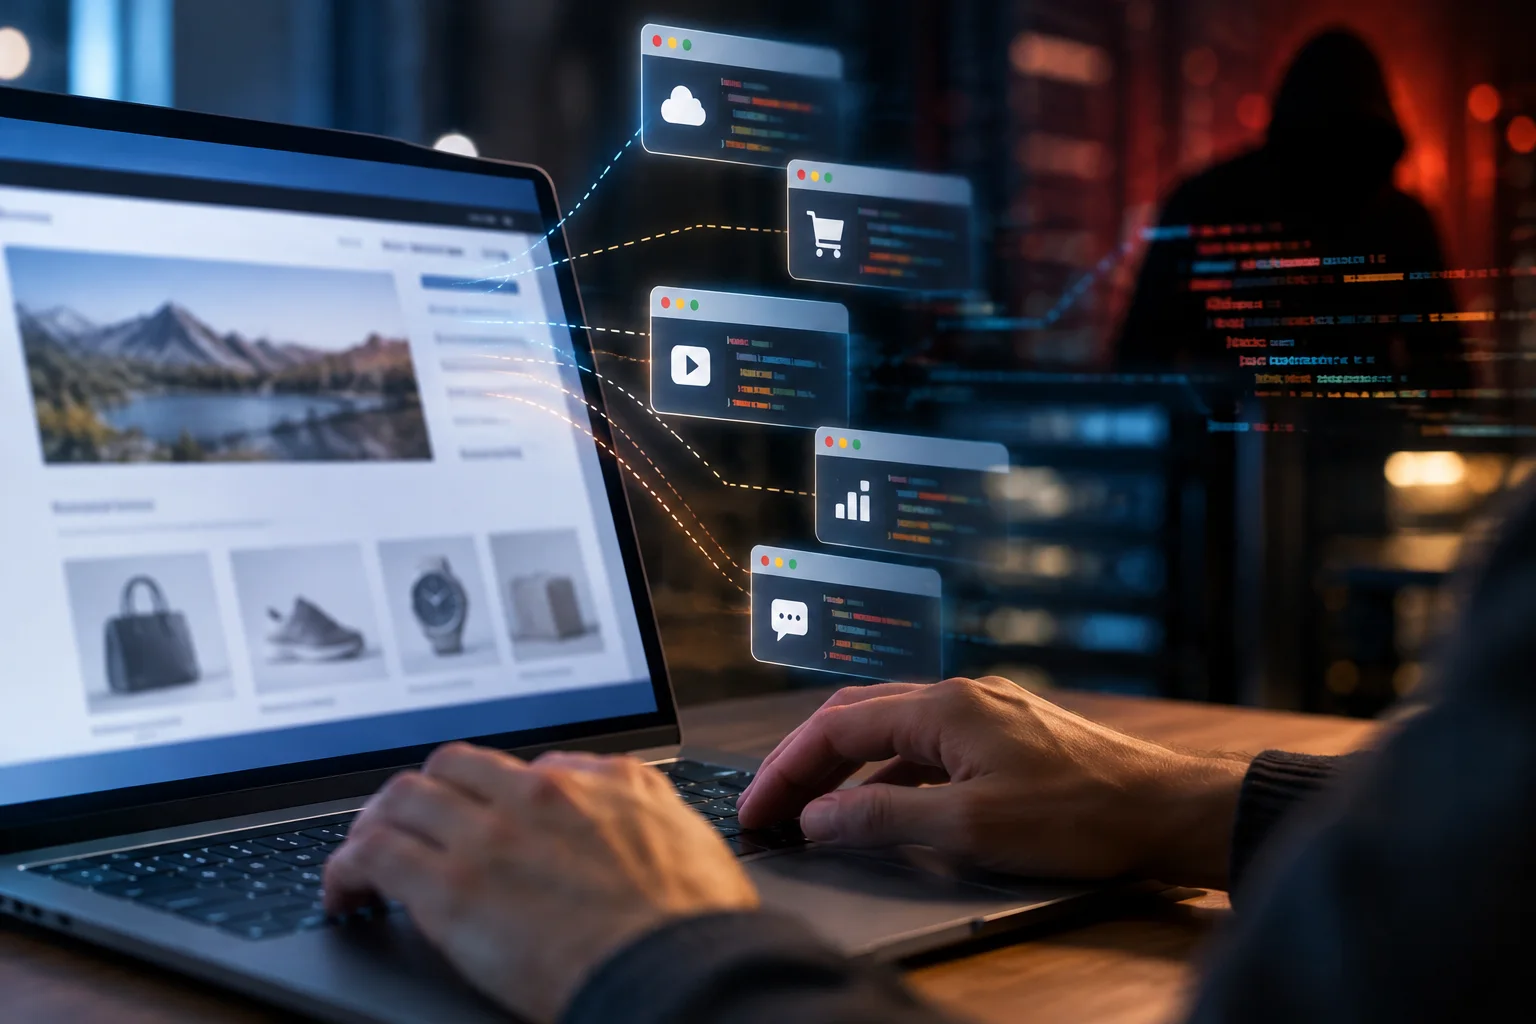
Von Analysen über Live-Chat bis hin zu Zahlungsbuttons führt fast jede moderne Website Code aus, der außerhalb der direkten Kontrolle des Website-Betreibers liegt. Diese Drittanbieter-Skripte, häufig als Tags, Pixel, Widgets oder Einbettungen bezeichnet, können lesen, was auf einer Seite angezeigt wird, Informationen über Besucher sammeln und die Seite sogar im Browser des Besuchers verändern. Der Sicherheitsartikel von Sucuri, veröffentlicht am 24. August 2026, erklärt, dass zwar nicht jedes externe Skript gefährlich ist, jedes jedoch die Angriffsfläche einer Website vergrößert. Wenn der Anbieter, das Hosting-Konto oder die Konfiguration eines dieser Dienste kompromittiert wird, kann sich die Auswirkung auf jede Seite erstrecken, die das Skript lädt.
Ein Drittanbieter-Skript ist JavaScript oder anderer Code, der auf einer Website eingebettet ist, aber von einer Domain außerhalb der Kontrolle des Website-Betreibers geladen wird. Häufige Beispiele sind Analyse-Tags und Werbe-Pixel, Tag-Management-Container, Live-Chat-Widgets, Heatmaps und Sitzungsaufzeichnungstools, A/B-Testplattformen, Pop-ups zur Einwilligungsverwaltung, eingebettete Formulare, Videos, Terminplanungstools, Zahlungs- und Betrugspräventionsintegrationen sowie JavaScript-Bibliotheken, die von externen Content Delivery Networks (CDNs) bereitgestellt werden. Bei Überprüfungen sollten auch iframes, Plugins, benutzerdefinierte HTML-Blöcke und CMS-Integrationen berücksichtigt werden, die externe Ressourcen einbinden, da jede dieser Methoden anders funktioniert und einen weiteren Dienst hinzufügt, der die Website oder ihre Besucher beeinflussen kann.
Laut OWASP können Marketing- und Analyse-Tags Daten von einer Seite lesen und an externe Dienste senden, während Tag-Manager entscheiden, welche Skripte geladen werden und wohin die Daten fließen. Sucuri hebt insbesondere vier Risiken hervor. Erstens kann sich externer Code ändern, ohne dass die Website aktualisiert wird. Eine auf der Website gehostete Datei ändert sich nur, wenn jemand die Website bearbeitet, aber ein extern gehostetes Skript kann an seiner Quelle geändert werden, während die URL gleich bleibt. Wenn ein Anbieter, ein CDN oder ein Konto kompromittiert wird, könnten Angreifer damit beginnen, veränderten Code an jede Website auszuliefern, die diese Ressource lädt. Zweitens konzentrieren Tag-Manager den Veröffentlichungszugriff. Ein einziges kompromittiertes Tag-Management-Konto könnte es einem Angreifer ermöglichen, Code auf einer gesamten Website zu veröffentlichen, und die Gefahr wächst, wenn Teams gemeinsame Zugangsdaten verwenden, übermäßige Berechtigungen vergeben, die Multifaktor-Authentifizierung überspringen oder den Veröffentlichungszugriff nicht überprüfen. Drittens können bösartige Skripte vertrauenswürdige Tools imitieren. Sucuri-Forscher dokumentierten einen Kreditkarten-Skimmer, der als Facebook-Pixel-Tracker getarnt war. Die bösartige Version verwendete vertraute Benennung und Formatierung, ersetzte jedoch die legitime Domain durch eine vom Angreifer kontrollierte Quelle und zielte dann auf Checkout-Seiten ab, um Zahlungsinformationen zu erfassen. Ein Skript kann vertraut aussehen, ohne legitim zu sein, daher sind Domain, Quelle, Verhalten und Installationsmethode von Bedeutung. Viertens haben Zahlungsseiten schwerwiegendere Konsequenzen. Browserseitige Skripte auf Checkout-Seiten können mit Zahlungsformularen und kundeneingegebenen Informationen interagieren. Die PCI-DSS-Anforderungen 6.4.3 und 11.6.1 konzentrieren sich auf die Autorisierung von Zahlungsseiten-Skripten, die Überprüfung ihrer Integrität, die Führung eines Inventars und die Überwachung auf unbefugte Änderungen. PCI SSC veröffentlichte 2025 zusätzliche Leitlinien zum E-Skimming für diese Anforderungen. Dasselbe Prinzip gilt für Websites außerhalb des PCI-Geltungsbereichs: Sensible Seiten sollten nur Ressourcen laden, die bekannt, notwendig und überwacht sind.
Wer ist verantwortlich? Sucuri argumentiert, dass Website-, Sicherheits-, Entwicklungs-, Marketing-, E-Commerce- und Content-Teams die Verantwortung teilen. Technische Teams können bewerten, wie ein Skript funktioniert und welche Kontrollen es bietet, während Geschäftsinhaber wissen, warum es hinzugefügt wurde, welche Kampagne oder Funktion es unterstützt und ob es noch benötigt wird. Jede Integration sollte einen benannten internen Verantwortlichen haben. Ohne einen solchen können veraltete Kampagnentools und aufgegebene Konten mit der Produktion verbunden bleiben, lange nachdem sie jemand überprüft hat.
Um das Risiko zu verringern, empfiehlt Sucuri die Kombination aus klarer Zuständigkeit, eingeschränktem Zugriff, routinemäßiger Bereinigung, technischen Kontrollen und besucherorientierter Überwachung. Beginnen Sie mit der Führung eines Inventars von Skripten und Integrationen. Dokumentieren Sie jeden genehmigten externen Dienst, einschließlich Tool- und Anbietername, Geschäftszweck, internem Verantwortlichen, Seiten, auf denen er geladen wird, Daten, die er sammelt oder verarbeitet, Installationsmethode, Benutzern mit Administrator- oder Veröffentlichungszugriff sowie dem Hinzufügungsdatum und einem nächsten Überprüfungsdatum. Vergleichen Sie dieses Inventar regelmäßig mit der Live-Website; jedes Skript, das im Inventar fehlt, sollte untersucht werden. Beschränken Sie den Zugriff und verlangen Sie Multifaktor-Authentifizierung. Verwenden Sie individuelle Konten statt gemeinsamer Zugangsdaten, befolgen Sie das Prinzip der geringsten Rechte, indem Sie Benutzern nur die für ihre Rolle erforderlichen Berechtigungen gewähren, und halten Sie die Produktionsveröffentlichungsrechte auf eine kleine Gruppe beschränkt. Aktivieren Sie die Multifaktor-Authentifizierung für Tag-Manager, Analyseplattformen, Werbekonten, CMS-Dashboards, Hosting-Konten und andere verbundene Dienste. Überprüfen Sie den Zugriff, wenn Mitarbeiter ihre Rolle wechseln oder Beziehungen zu Agenturen und Anbietern enden. Behandeln Sie Tag-Änderungen wie Website-Releases. Ein über ein Dashboard hinzugefügtes Skript kann Besucher genauso direkt beeinflussen wie Code, der über einen Entwicklungsworkflow bereitgestellt wird. Dokumentieren Sie vor der Veröffentlichung eines Tags seinen Zweck, identifizieren Sie die betroffenen Seiten und Daten, testen Sie es nach Möglichkeit außerhalb der Produktion, lassen Sie es von einer anderen autorisierten Person überprüfen, notieren Sie Veröffentlicher und Datum und halten Sie einen Rollback-Pfad bereit. Laden Sie jedes Skript nur dort, wo es benötigt wird. Ein Conversion-Pixel für eine Kampagne muss nicht auf der gesamten Website laufen. Eine Checkout-Integration sollte nicht auf unzusammenhängenden Blogbeiträgen erscheinen, und ein Sitzungsaufzeichnungstool sollte Anmelde-, Konto-, Formular- und Zahlungsseiten ausschließen. Die Einschränkung, wo ein Skript ausgeführt werden kann, reduziert unnötige Datenexposition und begrenzt den Schaden, falls eine Integration kompromittiert wird. Entfernen Sie abgelaufene Tools und Zugriffe. Temporäre Integrationen überdauern oft die Kampagnen, die sie eingeführt haben. Entfernen Sie beim Ausmustern eines Tools dessen Skripte und Tags, widerrufen Sie seine API-Schlüssel und Token, löschen Sie ungenutzte Webhooks, entfernen Sie Anbieterkonten und bestätigen Sie, dass die Ressource nicht mehr auf der öffentlichen Website geladen wird. Das Festlegen eines Ablauf- oder Überprüfungsdatums verhindert, dass temporäre Technologie zu dauerhafter Infrastruktur wird.
Browserseitige Kontrollen können eine weitere Ebene hinzufügen. Eine Content Security Policy (CSP) begrenzt die Quellen, aus denen ein Browser Skripte und andere Ressourcen laden darf. Sie kann die Auswirkungen unbefugter Skript-Injektion verringern, erfordert jedoch gründliche Tests, um die Blockierung legitimer Funktionen zu vermeiden. Subresource Integrity (SRI) ermöglicht es einem Browser zu überprüfen, ob eine externe Ressource vor dem Laden einem erwarteten kryptografischen Hash entspricht. SRI eignet sich am besten für feste Dateien, nicht für Anbieter-Skripte, die sich häufig ändern. Diese Kontrollen sollten die Zugriffsverwaltung, das Patchen, die Überwachung und die Anbieterprüfung unterstützen, nicht ersetzen. Überwachen Sie schließlich die Website, die Besucher tatsächlich erhalten. Verlassen Sie sich nicht nur auf das CMS-Dashboard oder die Serverdateien. Überprüfen Sie wichtige Seiten als ausgeloggter Besucher mit verschiedenen Geräten, Browsern und Traffic-Quellen. Achten Sie auf unbekannte externe Domains, unerklärte benutzerdefinierte HTML-Tags, unerwartete Weiterleitungen oder Pop-ups, neue Verifizierungsaufforderungen oder Downloads, Änderungen im Checkout- und Formularverhalten, Skripte, die auf unzusammenhängenden Seiten geladen werden, und Tags, die außerhalb des normalen Prozesses veröffentlicht werden. Einige bösartige Skripte aktivieren sich nur auf bestimmten Seiten oder unter bestimmten Besucherbedingungen. Die Überwachung der gerenderten Seite und der Netzwerkaktivität des Browsers kann sie erkennen, während eine einfache Überprüfung der Dateien sie übersehen würde.
Wenn Sie ein nicht autorisiertes Skript finden, ist das Entfernen des sichtbaren Skripts nur der erste Schritt. Bewahren Sie Details wie die Skript-URL, betroffene Seiten, Screenshots, den Veröffentlichungsverlauf und den ungefähren Zeitpunkt des Beginns des Verhaltens auf. Untersuchen Sie dann, wie es eingeführt wurde: Überprüfen Sie CMS-Administratorkonten, Tag-Manager-Benutzer und Versionsverlauf, Plugins, Themes, benutzerdefinierte Codefelder, Website-Dateien und Datenbanken, Hosting- und Bereitstellungszugangsdaten, SFTP-Zugriff sowie Anbieterkonten, API-Token und Webhooks. Ändern Sie kompromittierte Zugangsdaten, widerrufen Sie offengelegte Token, patchen Sie anfällige Software und scannen Sie die gesamte Umgebung auf Hintertüren oder zusätzliche Malware, denn ein Angreifer, der noch Zugriff hat, kann das Skript einfach wiederherstellen. Wenn der Code auf einer Checkout-Seite, einem Anmeldeformular, einem Kontaktformular oder einer Seite gefunden wurde, die sensible Daten verarbeitet, ermitteln Sie, welche Informationen möglicherweise offengelegt wurden, und melden Sie den Vorfall an Rechts-, Datenschutz- und Zahlungscompliance-Teams.
Sucuri stellt klar, dass Websites nicht alle Drittanbieter-Skripte vermeiden sollten. Analysen, Zahlungsabwicklung, Support, Barrierefreiheit und Marketingtools bieten echten Nutzen. Der bessere Ansatz besteht darin, unnötige Skripte zu reduzieren und auf klare Zuständigkeit, Zugriffskontrollen und Überwachung für die Integrationen zu bestehen, die Sie behalten. Eine Web Application Firewall (WAF) kann helfen, Angriffe zu blockieren, die zu einer Website-Kompromittierung oder Skript-Injektion führen, aber sie kann nicht garantieren, dass ein genehmigtes Anbieterkonto oder ein extern gehostetes Skript vertrauenswürdig bleibt. Browserseitige Kontrollen und Integrations-Governance sind weiterhin erforderlich. Das Löschen eines nicht autorisierten Skripts behebt die Website nicht unbedingt, denn das Skript kann ein Symptom für ein kompromittiertes Administratorkonto, ein anfälliges Plugin, gestohlene Zugangsdaten, einen bösartigen Datenbankeintrag oder eine hartnäckige Hintertür sein. Der ursprüngliche Zugriffsweg muss identifiziert und geschlossen werden. Behandeln Sie jedes Tag, Pixel, Widget und jede Einbettung als Produktionscode. Geben Sie ihm einen Verantwortlichen, dokumentieren Sie, warum es existiert, beschränken Sie, wer es ändern kann, begrenzen Sie, wo es ausgeführt wird, und überwachen Sie, was Besucher tatsächlich erleben. Für Websites, die auf verwaltetem WordPress-Hosting wie AEU Hosting laufen, bieten automatische Backups und Sicherheitshärtung eine Grundlage, aber die oben genannten Verantwortlichkeitsschritte müssen dennoch vorhanden sein.