
AEU Hosting Blog
Notizie e analisi dai nostri ingegneri.
CVE-2026-129289 mette a rischio i siti WordPress con PHP-FPM
CVE-2026-129289 consente l'esecuzione di codice PHP senza autenticazione su alcuni server WordPress, mentre anche altre sei vulnerabilità critiche di PHP richiedono aggiornamenti urgenti.
Vulnerabilità di WordPress: 388 divulgate in una settimana
La scorsa settimana le vulnerabilità di WordPress hanno interessato 288 plugin e 29 temi; 66 risultano ancora senza patch e diverse vulnerabilità critiche consentono la presa di controllo degli account o l'esecuzione di codice.
WordPress security: uno scanner ha alimentato l'impennata degli attacchi ai siti .tw
I dati sulla WordPress security collegano a un solo IP address che eseguiva scansioni per vulnerabilità note un aumento di tre volte degli attacchi ai siti .tw.
WordPress 7.1.5 corregge una vulnerabilità critica di sicurezza multisite
WordPress 7.1.5 corregge 19 vulnerabilità di sicurezza, tra cui una critical multisite privilege escalation e otto vulnerabilità non autenticate.
Aggiornamento di sicurezza PHP corregge 18 CVE, due riguardano il WordPress hosting
PHP 8.5.13, 8.4.28, 8.3.37 e 8.2.36 correggono 18 CVE, inclusi due problemi che possono raggiungere le normali configurazioni di WordPress hosting.
L'accesso dell'AI agent in WordPress richiede autorizzazioni ristrette
Gli AI agent possono interpretare commenti ostili come istruzioni, quindi le integrazioni WordPress richiedono strumenti limitati, credenziali separate, approvazioni e piani di ripristino.
Le falle Critical in NGINX HTTP/2 mettono a rischio i server WordPress
Due falle Critical in NGINX HTTP/2 possono consentire remote code execution; i proprietari di WordPress devono verificare che il proprio hosting abbia applicato le correzioni al server.
WordPress 7.1.5 corregge 18 vulnerabilità nel core
WordPress 7.1.5 corregge 20 problemi di sicurezza, inclusi rischi di XSS, SQL injection e privilege escalation. Aggiornate i siti il prima possibile.
Le prestazioni di WordPress richiedono operational visibility oltre i punteggi
Una homepage veloce può nascondere ritardi nel checkout causati da importazioni in background, attività sul database o richieste AI, rendendo essenziale l'operational visibility.
WordPress hosting: pianificare, migrare e lanciare un sito
Una guida pratica per scegliere il WordPress hosting, trasferire un sito esistente, testarlo e collegare il dominio aziendale senza interrompere l’email.
WordPress vulnerabilities: 497 falle divulgate in una settimana
Wordfence ha registrato 497 WordPress vulnerabilities in 312 plugin e un theme, incluse 21 falle critiche e 40 ancora senza patch.
Vulnerabilità Apache HTTP/2: cosa devono verificare gli host WordPress
Una grave vulnerabilità di Apache HTTP/2 consente una possibile remote code execution. I proprietari di siti WordPress devono verificare che il proprio host abbia applicato la patch ad Apache o disabilitare HTTP/2.
Sicurezza di WordPress: Wordfence 9.1.1 accelera firewall rules e alert
Wordfence 9.1.1 aggiorna i certificati trusted dopo che la versione 9.1.0 aveva aggiunto controlli più rapidi delle firewall rules, verifiche più approfondite delle richieste e maggiore controllo sugli alert.
Modernizzazione di WordPress testata su un negozio WooCommerce datato
Un audit graduale assistito dall’AI ha individuato plugin obsoleti, un divario nel database di WooCommerce e un PHP fatal error, risolvendo i problemi senza ricostruire il negozio.
Sicurezza WordPress: il prezzo di Wordfence Premium sale a $199
Il prezzo di Wordfence Premium salirà a $199 all’anno il 3 dicembre 2026, mentre Care raggiungerà $890 e Response $1.900; è disponibile il rinnovo anticipato.
Ipsum WordPress theme porta l’editing modulare in WordPress 7.2
Ipsum WordPress theme combina layout accessibili per i blog con circa 60 pattern, fluid typography e supporto per child theme in WordPress 7.2.
Le vulnerabilità di WordPress raggiungono quota 549 in una sola settimana
In una settimana, le vulnerabilità di WordPress hanno interessato 351 plugin e quattro theme, incluse 17 falle critiche e 41 problemi senza patch.
Vulnerabilità di WordPress presa di mira durante la finestra di core upgrade
Una vulnerabilità di WordPress può consentire la compromissione del server durante i core upgrade; dalla divulgazione sono stati bloccati più di 240.000 tentativi di exploit.
Una vulnerabilità di Brotli minaccia alcuni server WordPress
Una vulnerabilità critica di Brotli può consentire code execution tramite WordPress, ma solo quando coincidono software server vulnerabile e condizioni specifiche.
WordPress AI search richiede contenuti portabili e test
WordPress AI search può migliorare i centri assistenza, ma contenuti portabili, prove controllate e uno staging isolato sono essenziali per evitare il lock-in e le interruzioni.
Le vulnerabilità di WordPress includono una core RCE chain critica
Wordfence ha registrato 1.077 segnalazioni di vulnerabilità di WordPress nel luglio 2026, tra cui una core code-execution chain critica e una backdoor in un plugin.
Il rollout delle patch per PHP2Shell ha corretto una vasta infrastruttura di hosting
Le correzioni per PHP2Shell hanno raggiunto centinaia di migliaia di container di hosting dopo che le difese di emergenza hanno bloccato oltre 550.000 richieste di exploit.
WordPress 7.1.4 corregge una RCE nel Core durante attività di probing da parte degli aggressori
WordPress 7.1.4 risolve una vulnerabilità ad alta gravità nell'aggiornamento del Core, mentre gli aggressori sottopongono ripetutamente i siti a probing per sfruttare la breve finestra temporale necessaria a eseguire codice.
Le vulnerabilità di WordPress lasciano 43 falle senza patch
Le vulnerabilità di WordPress hanno interessato 182 plugin e 15 theme in una settimana, con 43 falle ancora senza patch e sette classificate come critiche.
Le WordPress operations decidono se l’AI fa davvero risparmiare tempo
Le WordPress operations, la documentazione e la diagnostics determinano se l’AI accelera il lavoro delle agenzie o si limita a creare una coda di revisione più lunga.
Continuano gli attacchi PHP2Shell, senza casi WordPress confermati
La scansione per PHP2Shell è attiva, ma al 28 ottobre non risultavano compromissioni WordPress confermate. I proprietari dei siti devono comunque installare le patch per PHP e riavviare il servizio.
WordPress 7.1.4 corregge 22 falle, tra cui una RCE durante l’aggiornamento
WordPress 7.1.4 corregge 22 vulnerabilità, tra cui un breve rischio di remote code execution senza autenticazione durante gli aggiornamenti software.
Lo sviluppo WordPress con AI richiede più revisione e supporto
Lo sviluppo WordPress con AI può ridurre i tempi di programmazione, ma test, pianificazione delle release, monitoraggio e manutenzione a lungo termine richiedono ancora lavoro umano.
Le patch PHP2Shell affrontano un rischio critico per i server WordPress
Le falle PHP2Shell potrebbero consentire ad attaccanti non autenticati di eseguire codice sui server interessati; le correzioni di emergenza sono state applicate ai siti live e di staging di Kinsta.
497 vulnerabilità di WordPress colpiscono plugin e temi
497 vulnerabilità di WordPress hanno interessato 327 plugin e 23 temi, incluse 23 falle critiche e 69 problemi privi di patch.
Gli attacchi PHP2Shell superano i 74.000 tentativi bloccati mentre le correzioni restano urgenti
Gli attacchi PHP2Shell hanno provocato oltre 74.000 blocchi e, sebbene non siano ancora state confermate compromissioni, i server vulnerabili richiedono comunque aggiornamenti PHP urgenti.
Le correzioni della vulnerabilità PHP chiudono due falle critiche di RCE
PHP corregge due falle critiche che consentono la remote code execution in diverse configurazioni web, dopo le segnalazioni di attacchi e attività di probing in prossimità della divulgazione.
Un WordPress AI workload ha utilizzato 27 secondi di tempo PHP
In un test di Kinsta, un workflow AI di WordPress per le immagini ha consumato 27,36 secondi cumulativi di tempo PHP, mostrando come le attività simultanee possano causare ritardi ai visitatori.
Vulnerabilità critiche di PHP mettono a rischio i siti WordPress
Due falle di PHP possono consentire ad attaccanti non autenticati di eseguire codice sul server dei siti WordPress, rendendo urgenti l'aggiornamento di PHP e il riavvio del servizio.
Gli aggiornamenti di sicurezza PHP correggono due vulnerabilità RCE critiche
Gli aggiornamenti di sicurezza PHP correggono due vulnerabilità critiche che possono consentire ad attaccanti unauthenticated di eseguire codice sui web server, compresi quelli che ospitano WordPress.
PHP security update corregge due vulnerabilità RCE sfruttate attivamente
Un PHP security update corregge due vulnerabilità critiche sfruttate in attacchi reali; i proprietari dei siti web devono applicare la patch al PHP runtime del server, non soltanto a WordPress.
Aggiornamento di sicurezza PHP pronto a correggere due vulnerabilità critiche con punteggio 9.2
Un aggiornamento di sicurezza PHP correggerà due vulnerabilità critiche il 21 ottobre. I proprietari di siti WordPress devono verificare chi aggiornerà il software del server.
La vulnerabilità di Duplicator mette a rischio le migration di WordPress
Una falla ad alta gravità in Duplicator può trasformare un commento WordPress archiviato in command execution o file deletion durante una successiva migration del sito.
655 vulnerabilità di WordPress includono 21 falle critiche
I siti WordPress affrontano 655 vulnerabilità registrate di recente, tra cui 21 falle critiche e 289 problemi ancora indicati come unpatched.
HTTP 401 error indica che l'autenticazione del sito web non è riuscita
Un HTTP 401 error blocca l'accesso quando le credenziali non sono valide, ma la causa può essere una sessione obsoleta, una regola del server, un proxy, un conflitto tra plugin o una compromissione.
Eliminare le UpdraftCentral keys dopo la presa di controllo di siti WordPress
Le credenziali UpdraftCentral rubate consentono a un attaccante di installare da remoto backdoor su WordPress; tutte le versioni sono interessate e non è disponibile alcuna correzione del plugin.
Il codice WordPress generato dall'AI rende essenziale la revisione umana
Il codice WordPress generato dall'AI può accelerare lo sviluppo, ma la revisione umana rimane fondamentale per la sicurezza, la funzionalità e l'idoneità alla produzione.
Il malware di Rank Math SEO PRO richiede il ripristino completo del sito
I pacchetti interessati di Rank Math SEO PRO 3.0.123 potrebbero lasciare un accesso persistente, rendendo necessari il ripristino del sito, la reimpostazione delle credenziali e l'installazione della versione 3.0.124.
Una falla del plugin Backuply WordPress consente il site takeover
Le versioni di Backuply fino alla 1.5.8 inclusa consentono agli aggressori con accesso di livello subscriber di inserire istruzioni SQL che possono creare un account amministratore dopo il ripristino di un backup.
500 Internal Server Error: inizia dall'error log
Un 500 Internal Server Error segnala un malfunzionamento server-side. I log possono identificare se la causa è il codice, la configurazione, le risorse o un malware.
La governance dei contenuti WordPress richiede staging e backup
La governance dei contenuti WordPress richiede staging, accesso limitato, backup, svuotamento della cache e log delle attività, mentre l'AI aumenta il volume delle pubblicazioni.
I problemi di Website speed hanno spinto il 70,4% ad abbandonare gli acquisti
La Website speed o i malfunzionamenti hanno indotto il 70,4% dei consumatori statunitensi intervistati ad abbandonare gli acquisti, mentre il 31,7% ha dichiarato che non sarebbe tornato dopo un crash.
Le integrazioni API di WordPress ora determinano la site reliability
Le integrazioni API di WordPress possono rallentare checkout, moduli e funzionalità AI quando i servizi esterni sono lenti, quindi i siti hanno bisogno di monitoring e piani di gestione dei guasti.
Una vulnerabilità di Ghostscript mette a rischio i caricamenti PDF
La flaw Ghostscript CVE-2026-39919 può esporre i siti che trasformano i PDF caricati in anteprime; la correzione è nella versione 10.08.0.
Gli attacchi a WordPress CVE-2026-87902 arrivano all’esecuzione di codice
WordPress CVE-2026-87902 è oggetto di sfruttamento attivo, con sonde che stanno passando a tentativi di scrivere file PHP su disco.
WordPress 7.1.2 corregge una falla critica nei file dei template
WordPress 7.1.2 corregge una falla critica di inclusione di file non autenticata che riguarda le versioni Core dalla 4.7.0 alla 7.1.1.
WordPress 7.1.1 corregge una stored XSS non autenticata
WordPress 7.1.1 corregge una vulnerabilità stored XSS nei commenti, oltre ad altri dieci problemi di sicurezza che riguardano Core e i rami precedenti.
I bot WordPress richiedono una risposta misurata, non un divieto generalizzato
I bot WordPress possono rallentare i siti, sprecare risorse o aiutare la visibilità nella ricerca, quindi i proprietari hanno bisogno di un piano per consentire, verificare o bloccare il traffico.
Guardrail per agenti AI per aggiornamenti WordPress più sicuri
I guardrail per agenti AI possono impedire che il lavoro automatizzato su WordPress arrivi in produzione senza staging, backup, accesso limitato e revisione umana.
La crittografia a chiave pubblica di fronte agli interrogativi posti dai progressi dell'AI
La crittografia a chiave pubblica è alla base dei pagamenti sicuri sul web; Wordfence avverte che i progressi matematici dell'AI potrebbero metterla in discussione, ma non segnala alcuna violazione dimostrata della cifratura.
Una falla nel caricamento dei file su WordPress consente agli aggressori di inserire file eseguibili
I siti WordPress che utilizzano versioni vulnerabili di Bricksforge sono bersaglio di attacchi in corso che possono eseguire codice dannoso senza effettuare l’accesso; la versione 3.1.8.10 corregge la falla.
WordPress: 52 delle 501 vulnerabilità divulgate restano senza correzione
Secondo Wordfence, le segnalazioni relative a WordPress hanno riguardato 501 vulnerabilità in plugin e temi, di cui 52 ancora senza correzione e 20 classificate come critiche: verificare gli aggiornamenti è quindi essenziale.
Script di terze parti non gestiti: un punto cieco per la sicurezza
Tag, pixel ed embed di terze parti possono leggere i dati delle pagine, modificare ciò che vedono i visitatori e consentire lo skimming dei dati delle carte di pagamento se compromessi, richiedendo un controllo più rigoroso.
Anche i siti di staging WordPress devono essere protetti
Una copia di staging del tuo sito WordPress può esporre account amministratore, dati dei clienti e chiavi API. Ecco come metterla in sicurezza.
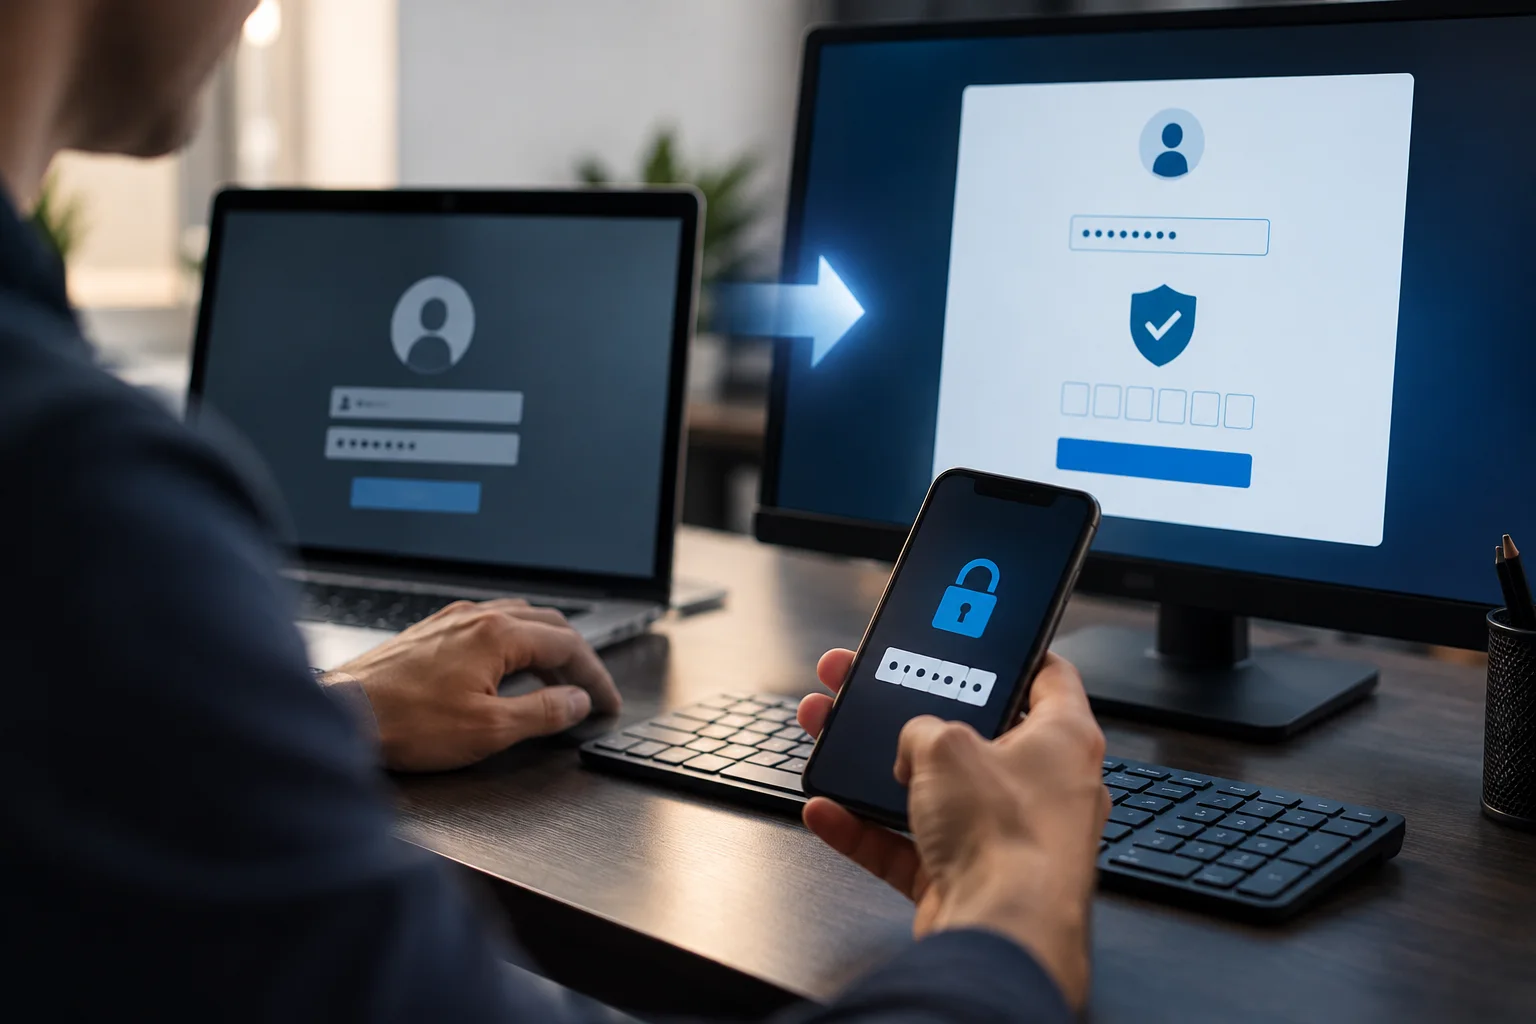
I login degli account Sucuri si spostano sulla nuova piattaforma di autenticazione dal 10 agosto
Sucuri inizia a migrare i login dei clienti a sso.sucuri.net il 10 agosto 2026; password e autenticazione a due fattori restano invariate e i vecchi link reindirizzano automaticamente.
WordPress 7.1.3 corregge XSS nei commenti e falle sui post privati
WordPress 7.1.3 corregge sette vulnerabilità, tra cui una perdita di commenti su post privati e un XSS memorizzato attivato quando un moderatore clicca su un link malevolo in un commento in attesa.
Campagna XSS su WordPress installa account amministratore nascosti
Una campagna di XSS memorizzato sfrutta Ninja Forms e WPC Product Bundles per installare un account amministratore nascosto e una backdoor nei siti WordPress.
La falla CSRF di Elementor trasforma un link cliccato in un account amministratore
Elementor 4.3.0 e 4.3.1 permettono a un link aperto da un amministratore di eseguire qualsiasi azione dell'API REST, inclusa la creazione di un amministratore. Risolto nella versione 4.3.2.
Le vulnerabilità di WordPress calano del 24% nel secondo trimestre mentre gli attacchi aumentano
Il rapporto del secondo trimestre 2026 di Wordfence mostra 2.073 vulnerabilità WordPress divulgate, un calo del 24%, ma i difetti ad alto rischio e il volume degli attacchi sono aumentati notevolmente.
260 vulnerabilità nei plugin WordPress trovate, 38 non corrette
Wordfence ha registrato 260 vulnerabilità in 207 plugin WordPress la scorsa settimana; la maggior parte è stata corretta, ma 38 restano non corrette e richiedono un intervento immediato da parte dei proprietari dei siti.
Wordfence 9 aggiunge passkey gratuite per l'accesso a WordPress
Wordfence 9 offre ai proprietari di siti WordPress un'opzione passkey gratuita che sostituisce le password con accesso con un clic, impronta digitale o volto e rende il phishing più difficile.
Malware WordPress auto-riparante si nasconde nel database e nella RAM
Sucuri ha documentato SC, una backdoor WordPress che si ricostruisce da otto posizioni, tra cui il database e la memoria condivisa.
Plugin di sicurezza per WordPress: scegli i livelli che contano
Sucuri spiega cosa fanno realmente i plugin di sicurezza per WordPress, i loro limiti e perché è essenziale combinare hardening, firewall, scansione e backup.
L'IA trova falle nascoste nei plugin WordPress raramente aggiornati
L'IA sta trovando rapidamente falle non segnalate in piccoli plugin WordPress; il laboratorio isolato di un ricercatore ha trasformato codice sospetto in vulnerabilità verificate.
Wordfence: 319 vulnerabilità nei plugin WordPress in una settimana
Wordfence ha registrato 319 vulnerabilità in 222 plugin WordPress a fine settembre; 13 restano senza patch, inclusa una falla di inclusione file locale nel core.
Bug Bounty Wordfence di giugno: 1.066 segnalazioni, 42.553 dollari pagati
Il programma bug bounty di Wordfence di giugno 2026 ha ricevuto 1.066 segnalazioni di vulnerabilità e ha pagato 42.553 dollari, incluse falle critiche in Everest Forms Pro, Burst Statistics, Kirki e UpdraftPlus.
362 vulnerabilità nei plugin WordPress divulgate la scorsa settimana
Wordfence ha aggiunto 362 falle in 247 plugin e 4 temi, inclusa una vulnerabilità XSS stored non autenticata nel core di WordPress 7.1 e 45 problemi non corretti.
WordPress 7.1.2 corregge una vulnerabilità critica di path traversal
WordPress 7.1.2 e i backport correggono una falla critica che consente ad aggressori non autenticati di includere un file PHP locale, portando potenzialmente al controllo completo del sito. Aggiornate ora.
Un malware WordPress furtivo nasconde un amministratore tramite un must-use plugin
Un must-use plugin WordPress furtivo nasconde un account amministratore non autorizzato, memorizza password in chiaro, si auto-ripristina e si diffonde tra hosting condivisi, riferisce Wordfence.
Grave vulnerabilità in libheif consente alle immagini HEIC di eseguire codice sui server
Un bug critico nella libreria di immagini libheif può permettere a upload HEIC appositamente creati di leggere file o eseguire codice su server WordPress vulnerabili.