
AEU Hosting Blog
Lajme dhe analiza nga inxhinierët tanë.
CVE-2026-129289 vë në rrezik faqet WordPress me PHP-FPM
CVE-2026-129289 mundëson unauthenticated code execution në disa serverë WordPress, ndërsa gjashtë dobësi të tjera kritike të PHP kërkojnë gjithashtu përditësime urgjente.
Dobësitë e WordPress: 388 u zbuluan brenda një jave
Dobësitë e WordPress prekën 288 plugins dhe 29 themes javën e kaluar, ndërsa 66 mbeten të papatch-uara dhe disa dobësi kritike lejojnë marrjen e kontrollit të llogarisë ose ekzekutimin e kodit.
Siguria e WordPress: një scanner shkaktoi rritje të sulmeve ndaj .tw
Të dhënat për sigurinë e WordPress lidhin trefishimin e sulmeve ndaj faqeve .tw me një IP address që skanonte për dobësi të njohura.
WordPress 7.1.5 korrigjon një security flaw kritik në multisite
WordPress 7.1.5 korrigjon 19 security vulnerabilities, përfshirë një privilege escalation kritik në multisite dhe tetë flaws që nuk kërkojnë authentication.
Përditësimi i sigurisë së PHP rregullon 18 CVE, dy prekin hostingun e WordPress
PHP 8.5.13, 8.4.28, 8.3.37 dhe 8.2.36 rregullojnë 18 CVE, përfshirë dy probleme që mund të prekin konfigurimet e zakonshme të hostingut të WordPress.
Qasja e AI agent në WordPress ka nevojë për permissions të kufizuara
AI agents mund t’i keqlexojnë komentet keqdashëse si udhëzime, ndaj integrimet me WordPress kanë nevojë për tools të kufizuara, credentials të veçanta, approvals dhe plane rikuperimi.
Dobësitë kritike të NGINX HTTP/2 rrezikojnë serverët WordPress
Dy dobësi kritike të NGINX HTTP/2 mundësojnë remote code execution; pronarët e WordPress duhet të konfirmojnë se hosti i tyre ka instaluar rregullimet për serverin.
WordPress 7.1.5 rregullon 18 dobësi në core
WordPress 7.1.5 rregullon 20 çështje sigurie, përfshirë rreziqe XSS, SQL injection dhe privilege escalation. Përditësoni sa më shpejt të jetë e mundur faqet.
WordPress performance ka nevojë për operational visibility përtej rezultateve
Një faqe kryesore e shpejtë mund të fshehë vonesa në checkout të shkaktuara nga importet në sfond, puna e database ose kërkesat e AI, duke e bërë operational visibility thelbësore.
WordPress hosting: planifiko, migro dhe publiko një faqe
Një udhëzues praktik për zgjedhjen e WordPress hosting, zhvendosjen e një faqeje ekzistuese, testimin e saj dhe lidhjen e domain-it të biznesit pa ndërprerë email-in.
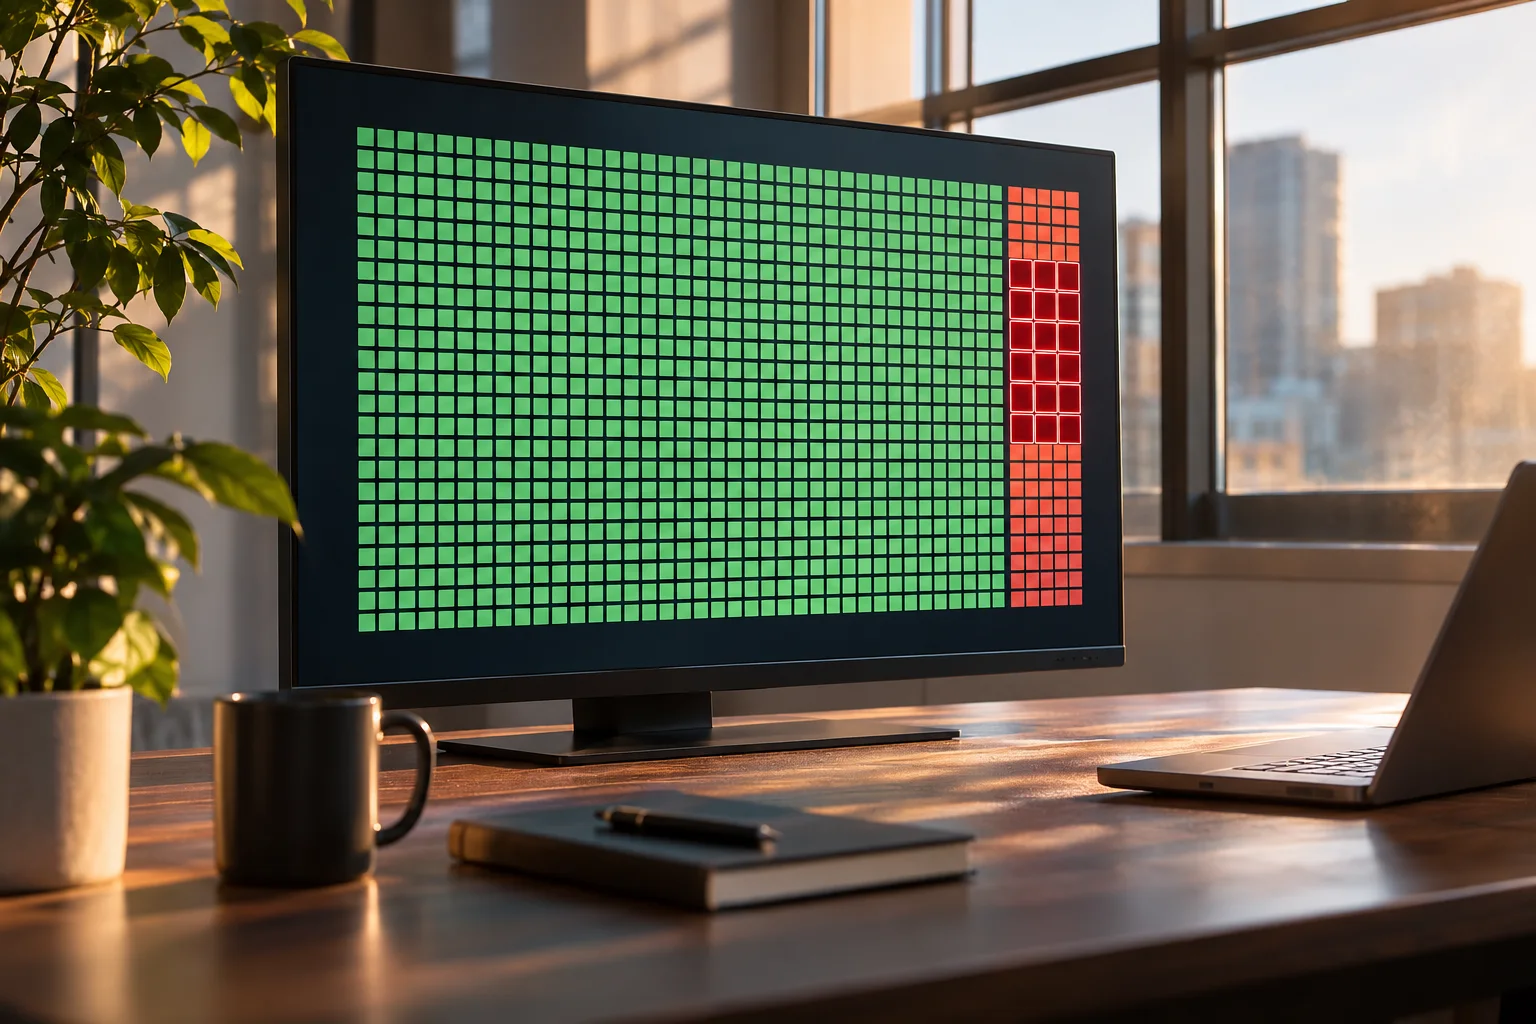
WordPress vulnerabilities: 497 të meta u zbuluan brenda një jave
Wordfence regjistroi 497 WordPress vulnerabilities në 312 plugin-e dhe një theme, përfshirë 21 të meta kritike dhe 40 që ende nuk janë korrigjuar.
Dobësia e Apache HTTP/2: Çfarë duhet të kontrollojnë hostet WordPress
Një flaw kritik në Apache HTTP/2 mundëson potencialisht remote code execution. Pronarët e WordPress duhet të konfirmojnë se hosti i tyre ka instaluar patch për Apache ose të çaktivizojnë HTTP/2.
Siguria e WordPress: Wordfence 9.1.1 përshpejton rregullat dhe sinjalizimet
Wordfence 9.1.1 përditëson certifikatat e besuara pasi versioni 9.1.0 shtoi rregulla më të shpejta të firewall-it, kontrolle më të thelluara të kërkesave dhe më shumë kontroll mbi sinjalizimet.
Modernizimi i WordPress u testua në një dyqan të vjetër WooCommerce
Një auditim me faza, i asistuar nga AI, zbuloi plugin-e të vjetruara, një mospërputhje në bazën e të dhënave të WooCommerce dhe një PHP fatal error, më pas i rregulloi problemet pa rindërtuar dyqanin.
Siguria e WordPress: çmimi i Wordfence Premium rritet në $199
Çmimi i Wordfence Premium rritet në $199 në vit më 3 dhjetor 2026, ndërsa Care arrin në $890 dhe Response në $1,900; ofrohet rinovim i parakohshëm.
Ipsum WordPress theme sjell editimin modular në 7.2
Ipsum WordPress theme ndërthur layouts të aksesueshme për blogje me rreth 60 patterns, fluid typography dhe mbështetje për child theme në WordPress 7.2.
Vulnerabilitetet e WordPress arrijnë në 549 brenda një jave
Vulnerabilitetet e WordPress prekën 351 plugins dhe katër themes brenda një jave, duke përfshirë 17 dobësi kritike dhe 41 probleme pa patches.
Dobësia në Brotli kërcënon disa serverë WordPress
Një dobësi kritike në Brotli mund të mundësojë code execution përmes WordPress, por vetëm kur përputhen softueri i cenueshëm i serverit dhe disa kushte specifike.
WordPress AI search ka nevojë për përmbajtje të transferueshme dhe testim
WordPress AI search mund t’i përmirësojë qendrat e ndihmës, por përmbajtja e transferueshme, provat e kontrolluara dhe një staging site i izoluar janë thelbësore për të shmangur varësinë nga një ofrues dhe ndërprerjet.
Cenueshmëritë e WordPress përfshijnë një zinxhir kritik RCE në Core
Wordfence regjistroi 1,077 raporte për cenueshmëri të WordPress në korrik 2026, duke përfshirë një zinxhir kritik të ekzekutimit të kodit në Core dhe një backdoor në një plugin.
Patch-i për PHP2Shell u shpërnda në një infrastrukturë të gjerë hosting-u
Rregullimet për PHP2Shell arritën në qindra mijëra container hosting-u, pasi mbrojtjet emergjente bllokuan mbi 550,000 kërkesa exploit.
WordPress 7.1.4 rregullon RCE në core mes sondimeve aktive të sulmuesve
WordPress 7.1.4 mbyll një dobësi me rrezikshmëri të lartë në përditësimin e core, ndërsa sulmuesit skanojnë vazhdimisht faqet për të kapur intervalin e shkurtër të nevojshëm për ekzekutimin e kodit.
Cenueshmëritë e WordPress lënë 43 dobësi pa patch
Cenueshmëritë e WordPress prekën 182 plugins dhe 15 themes brenda një jave, ndërsa 43 dobësi mbetën pa patch dhe shtatë u vlerësuan kritike.
WordPress operations vendosin nëse AI kursen vërtet kohë
WordPress operations, dokumentimi dhe diagnostikimi përcaktojnë nëse AI e përshpejton punën e agjencisë apo thjesht krijon një radhë më të gjatë për shqyrtim.
Sulmet PHP2Shell vazhdojnë pa raste të konfirmuara në WordPress
Skanimet për PHP2Shell janë aktive, por deri më 28 tetor nuk ishte konfirmuar asnjë komprometim i WordPress. Pronarët e faqeve duhet ende të instalojnë versionin e korrigjuar të PHP dhe ta rinisin shërbimin.
WordPress 7.1.4 rregullon 22 dobësi, përfshirë RCE gjatë përditësimit
WordPress 7.1.4 rregullon 22 dobësi, përfshirë një rrezik të shkurtër për remote code execution pa autentikim gjatë përditësimeve të software-it.
Zhvillimi i WordPress me AI kërkon më shumë rishikim dhe mbështetje
Zhvillimi i WordPress me AI mund të shkurtojë kohën e kodimit, por testimi, planifikimi i release, monitorimi dhe mirëmbajtja afatgjatë vazhdojnë të kërkojnë punë njerëzore.
Patches për PHP2Shell trajtojnë rrezikun kritik për serverët WordPress
Dobësitë PHP2Shell mund t’u lejonin sulmuesve pa autentikim të ekzekutonin kod në serverët e prekur; rregullimet emergjente u shpërndanë në faqet live dhe staging të Kinsta.
497 dobësi të WordPress prekin shtojcat dhe temat
497 dobësi të WordPress prekën 327 shtojca dhe 23 tema, duke përfshirë 23 dobësi kritike dhe 69 probleme pa patch.
Sulmet PHP2Shell kalojnë 74,000 bllokime, ndërsa korrigjimet mbeten urgjente
Sulmet PHP2Shell kanë shkaktuar mbi 74,000 bllokime dhe ende nuk është konfirmuar asnjë komprometim, por serverët vulnerabël vazhdojnë të kërkojnë përditësime urgjente të PHP.
Korrigjimet e dobësive në PHP mbyllin dy të meta kritike RCE
PHP korrigjon dy të meta kritike që mundësojnë remote code execution në konfigurime të ndryshme web, pasi rreth publikimit u raportuan sulme dhe probing.
Një WordPress AI workload përdori 27 sekonda kohë PHP
Një workflow për imazhe AI në WordPress konsumoi 27,36 sekonda kumulative kohë PHP në testin e Kinsta, duke treguar se si punët e njëkohshme mund të vonojnë vizitorët.
Vulnerabilitete kritike në PHP vënë në rrezik faqet WordPress
Dy dobësi në PHP mund t’u lejojnë sulmuesve të paautentikuar të ekzekutojnë kod në serverët pas faqeve WordPress, ndaj përditësimi i PHP dhe rinisja e shërbimit janë urgjente.
Përditësimet e sigurisë për PHP mbyllin dy dobësi kritike RCE
Përditësimet e sigurisë për PHP korrigjojnë dy dobësi kritike që mund t’u lejojnë sulmuesve të paautentikuar të ekzekutojnë kod në web server, përfshirë ata që hostojnë WordPress.
Përditësimi i sigurisë për PHP rregullon dy dobësi RCE të shënjestruara aktivisht
Një përditësim sigurie për PHP rregullon dy dobësi kritike që po shfrytëzohen në sulme reale; pronarët e faqeve duhet të aplikojnë patch-in në PHP runtime të serverit, jo vetëm në WordPress.
Përditësimi i sigurisë për PHP do të korrigjojë dy dobësi kritike me vlerësim 9.2
Një përditësim sigurie për PHP do të korrigjojë dy dobësi kritike më 21 tetor. Pronarët e sajteve WordPress duhet të konfirmojnë se kush do ta përditësojë software-in e serverit.
Cenueshmëria e Duplicator vë në rrezik migrimet e WordPress
Një cenueshmëri me rrezikshmëri të lartë në Duplicator mund ta shndërrojë një koment të ruajtur në WordPress në ekzekutim komandash ose fshirje skedarësh gjatë një migrimi të mëvonshëm të faqes.
655 dobësi në WordPress përfshijnë 21 probleme kritike
Faqet WordPress përballen me 655 dobësi të regjistruara rishtazi, duke përfshirë 21 probleme kritike dhe 289 çështje që ende renditen si pa patch.
HTTP 401 error do të thotë se authentication i faqes së internetit ka dështuar
Një HTTP 401 error bllokon aksesin kur credentials dështojnë, por shkaku mund të jetë një session i vjetruar, një rregull i server, një proxy, një plugin conflict ose komprometim.
Fshini UpdraftCentral keys pas marrjes nën kontroll të faqeve WordPress
Kredencialet e vjedhura të UpdraftCentral i mundësojnë një sulmuesi të instalojë në distancë backdoor në WordPress; preken të gjitha versionet dhe nuk ka ende një rregullim për plugin.
AI-generated WordPress code e bën thelbësor rishikimin nga njeriu
AI-generated WordPress code mund ta përshpejtojë zhvillimin, por rishikimi nga njeriu mbetet vendimtar për sigurinë, funksionalitetin dhe gatishmërinë për t’u vënë në përdorim.
Dobësia në Backuply WordPress plugin mundëson marrjen e kontrollit të faqes
Versionet e Backuply deri në 1.5.8 u lejojnë sulmuesve me nivel Subscriber të vendosin SQL që mund të krijojë një llogari administratori pas rikthimit të një backup.
Problemet me Website speed bënë që 70,4% të braktisnin blerjet
Problemet me Website speed ose defektet teknike bënë që 70,4% e konsumatorëve amerikanë të anketuar të braktisnin blerjet, ndërsa 31,7% thanë se nuk do të ktheheshin pas një crash.
WordPress API integrations tani formësojnë besueshmërinë e site
WordPress API integrations mund të ngadalësojnë checkout, forms dhe veçoritë AI kur shërbimet e jashtme vonojnë, ndaj site kanë nevojë për monitoring dhe plane dështimi.
Ghostscript vulnerability vë në rrezik ngarkimet PDF
Ghostscript flaw CVE-2026-39919 mund të ekspozojë site që i kthejnë PDF-të e ngarkuara në previews; fix është në versionin 10.08.0.
WordPress 7.1.2 rregullon një dobësi kritike në skedarët e shablloneve
WordPress 7.1.2 korrigjon një dobësi kritike të përfshirjes së skedarëve pa autentikim, që prek versionet Core nga 4.7.0 deri në 7.1.1.
Skriptet e palëve të treta të pamenaxhuara: Një pikë e verbër sigurie
Etiketat, pikselët dhe embed-et e palëve të treta mund të lexojnë të dhënat e faqes, të ndryshojnë atë që shohin vizitorët dhe të mundësojnë vjedhjen e të dhënave të kartave të pagesës nëse komprometohen, duke kërkuar mbikëqyrje më të rreptë.
Faqet e testimit të WordPress-it duhet të sigurohen gjithashtu
Një kopje testimi e faqes suaj WordPress mund të ekspozojë llogaritë e administratorit, të dhënat e klientëve dhe çelësat API. Ja se si ta mbroni atë.
Hyrjet e llogarisë Sucuri kalojnë në platformën e re të vërtetimit më 10 gusht
Sucuri fillon migrimin e hyrjeve të klientëve në sso.sucuri.net më 10 gusht 2026; fjalëkalimet dhe vërtetimi me dy faktorë mbeten të pandryshuara, dhe lidhjet e vjetra ridrejtohen automatikisht.
WordPress 7.1.3 rregullon XSS në komente dhe rrjedhjet e postimeve private
WordPress 7.1.3 rregullon shtatë të meta sigurie, përfshirë një rrjedhje komentesh në postime private dhe një XSS të ruajtur që aktivizohet kur një moderator klikon një lidhje keqdashëse në një koment në pritje.
Fushata XSS në WordPress instalon llogari administratori të fshehura
Një fushatë XSS e ruajtur shfrytëzon Ninja Forms dhe WPC Product Bundles për të instaluar një llogari administratori të fshehur dhe një backdoor në faqet WordPress.
Defekti CSRF i Elementor e kthen një lidhje të klikuar në një llogari administratori
Elementor 4.3.0 dhe 4.3.1 lejojnë që një lidhje e vetme e hapur nga një administrator të kryejë çdo veprim të REST API, duke përfshirë krijimin e një administratori. Rregulluar në 4.3.2.
Dobësitë e WordPress bien 24% në tremujorin e dytë ndërsa sulmet rriten ndjeshëm
Raporti i Wordfence për tremujorin e dytë 2026 tregon 2,073 dobësi të zbuluara në WordPress, një rënie prej 24%, por defektet me rrezik të lartë dhe vëllimi i sulmeve u rritën ndjeshëm.
260 Dobësi në Shtojcat e WordPress-it u Gjetën, 38 të Papatchuara
Wordfence regjistroi 260 dobësi në 207 shtojca të WordPress-it javën e kaluar; shumica janë të patchuara, por 38 mbeten të papatchuara dhe kërkojnë veprim të menjëhershëm nga pronarët e faqeve.
Wordfence 9 shton passkeys falas për hyrjen në WordPress
Wordfence 9 u jep pronarëve të faqeve WordPress një opsion falas passkey që zëvendëson fjalëkalimet me hyrje me një klik, gjurmë gishti ose fytyrë dhe e bën phishing-un më të vështirë.
Malware WordPress vetë-shërues fshihet në bazën e të dhënave dhe RAM
Sucuri dokumentoi SC, një backdoor WordPress që rindërtohet nga tetë vende, përfshirë bazën e të dhënave dhe memorien e përbashkët.
Shtojcat e Sigurisë për WordPress: Zgjidhni Shtresat që Kanë Rëndësi
Sucuri shpjegon se çfarë bëjnë në të vërtetë shtojcat e sigurisë për WordPress, kufizimet e tyre dhe pse shtresimi i forcimit, murit të zjarrit, skanimit dhe kopjeve rezervë është thelbësor.
AI gjen të meta të fshehura në shtojcat WordPress të përditësuara rrallë
AI po gjen me shpejtësi të meta të paraportuara në shtojca të vogla WordPress; laboratori i izoluar i një studiuesi e ktheu kodin e dyshimtë në dobësi të verifikuara.
Wordfence: 319 dobësi në shtojcat e WordPress brenda një jave
Wordfence regjistroi 319 dobësi në 222 shtojca të WordPress në fund të shtatorit; 13 mbeten të pa korrigjuara, përfshirë një dobësi thelbësore të përfshirjes së skedarëve lokalë.
Wordfence Bug Bounty i Qershorit: 1,066 Raporte, 42,553 Dollarë të Paguar
Programi i bug bounty i Wordfence për qershor 2026 mori 1,066 raporte dobësish dhe pagoi 42,553 dollarë, duke përfshirë të meta kritike në Everest Forms Pro, Burst Statistics, Kirki dhe UpdraftPlus.
362 Dobësi të Shtojcave të WordPress u Publikuan Javën e Kaluar
Wordfence shtoi 362 të meta në 247 shtojca dhe 4 tema, duke përfshirë një defekt të ruajtur XSS të paautentifikuar në bërthamën e WordPress 7.1 dhe 45 çështje të papatchuara.
WordPress 7.1.2 rregullon një dobësi kritike të path traversal
WordPress 7.1.2 dhe backport-et rregullojnë një të metë kritike që lejon sulmuesit e paautentikuar të përfshijnë një skedar lokal PHP, duke çuar potencialisht në marrjen e kontrollit të faqes. Përditësojeni tani.
Malware i fshehtë WordPress fsheh administratorin përmes një shtojce must-use
Një shtojcë must-use e fshehtë WordPress fsheh një llogari administratori mashtruese, ruan fjalëkalime në tekst të thjeshtë, vetë-restaurohet dhe përhapet nëpër hosting të përbashkët, raporton Wordfence.
E meta kritike në libheif lejon që imazhet HEIC të ekzekutojnë kod në servera
Një e metë kritike në bibliotekën e imazheve libheif mund të lejojë ngarkimet e krijuara HEIC të lexojnë skedarë ose të ekzekutojnë kod në serverat e cenueshëm WordPress.